Domain intimbehaarung.de kaufen?
Wir ziehen mit dem Projekt
intimbehaarung.de um.
Sind Sie am Kauf der Domain
intimbehaarung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain intimbehaarung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Rasur - SchaleDie Schale ist aus einer Zinklegierung. Damit sieht die Rasierschale nicht nur richtig gut aus, sondern ist so robust, dass sie ein Leben lang hält. Die Rasierschale ist perfekt für die Verwendung mit der Brooklyn Soap Rasierseife, die du mit dem Rasierpinsel perfekt zu einem dichten Schaum anrühren kannst. Anwendung: Für die Verwendung der Schale benötigst du eine Rasierseife und einen Rasierpinsel. Die Rasierseife legst du einfach in die Schale und gibst einige Tropfen warmes Wasser auf das Seifenstück. Mit dem Pinsel 10 - 15 Sekunden lang aufschäumen, bis der Schaum die gewünschte Konsistenz hat.16,93 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Eleganz Komfort Robustheit Ästhetik Weiß Braun Zeitlos Modern PflegeleichtMaße: Esszimmerstuhl: Höhe: 81 cm Breite: 49 cm Länge: 55 cm Farbe: Weiß Material: Textil Produktmerkmale: - Marke: JV Möbel - Produktart: Esszimmerstuhl - Zimmer: Esszimmer - Gestellmaterial: Holz - Stil: Modern/Zeitgenössisch - Holzton: Helles Holz - Montage Montage erforderlich - Innen-/Außenbereich: Innenbereich - Abteilung: Jügendliche - Montage erforderlich: Ja Produktbeschreibung: Eleganz Komfort Robustheit Ästhetik Weiß Braun Zeitlos Modern Pflegeleicht Maße: Stuhl: ca: 81 x 55 x 49 cm Länge: ca: 49 cm Höhe: ca: 81 cm Breite: ca: 55 cm Farbe: Weiß/Braun Material: Holz Hochwertige Möbel für Ihr Zuhause. Qualität und Design vereint. Dieses Produkt überzeugt durch sorgfältige Verarbeitung, ansprechendes Design und langlebige Materialien für höchsten Wohnkomfort.499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie funktioniert die Haarentfernung mit Wachs, Enthaarungscreme und Rasur?
Die Haarentfernung mit Wachs erfolgt, indem warmes Wachs auf die Haut aufgetragen wird und dann mit einem Streifen oder einer speziellen Wachspatrone abgezogen wird, wodurch die Haare mit der Wurzel entfernt werden. Enthaarungscreme enthält chemische Substanzen, die die Haare auflösen, sodass sie nach einer kurzen Einwirkzeit abgewischt werden können. Bei der Rasur werden die Haare mit einer scharfen Klinge an der Hautoberfläche abgeschnitten, wodurch sie kurzfristig entfernt werden. **
-
Was ist eine Alternative zur Rasur für die Haarentfernung?
Eine Alternative zur Rasur für die Haarentfernung ist beispielsweise das Wachsen. Beim Wachsen werden die Haare mit Hilfe von warmem Wachs entfernt, indem das Wachs auf die Haut aufgetragen und dann mit einem Streifen oder einer anderen Methode abgezogen wird. Eine andere Möglichkeit ist die Verwendung von Enthaarungscremes, die die Haare chemisch auflösen. **


Was sind die unterschiedlichen Methoden zur Entfernung oder Pflege von Intimbehaarung?
Die unterschiedlichen Methoden zur Entfernung oder Pflege von Intimbehaarung sind Rasieren, Wachsen und Epilieren. Rasieren ist die schnellste und einfachste Methode, kann jedoch zu Hautirritationen führen. Wachsen und Epilieren entfernen das Haar an der Wurzel und sorgen für eine längere glatte Haut, sind jedoch schmerzhafter und zeitaufwendiger. **
Was ist Hygiene in der Pflege?
Was ist Hygiene in der Pflege? **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
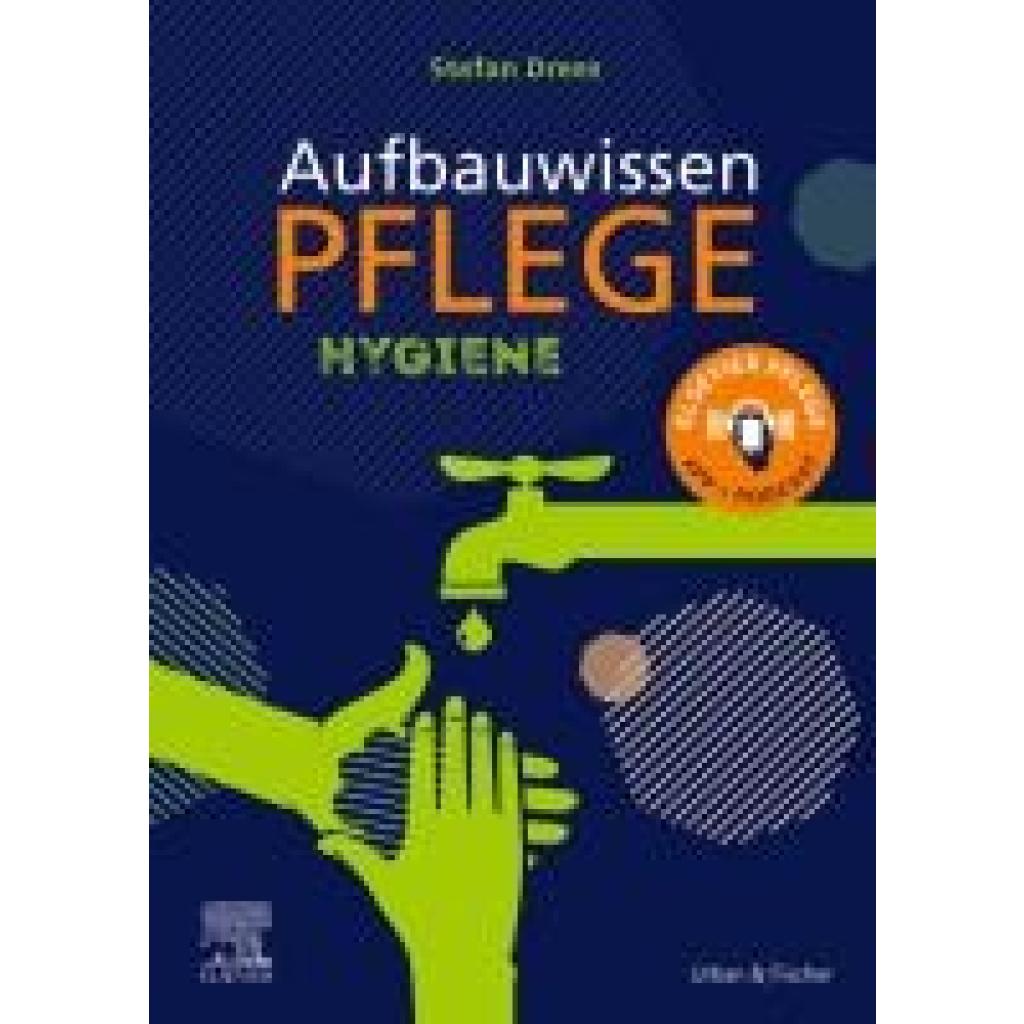
Drees, Stefan: Aufbauwissen Pflege HygieneAufbauwissen Pflege Hygiene , Um das Thema Hygiene kommt keine angehende Pflegefachkraft herum - auch wenn es manchmal lästig ist. In diesem Buch sind die Inhalte kurz, didaktisch sinnvoll und übersichtlich aufbereitet. So haben Sie die Möglichkeit alles in kurzer Zeit zu erfassen. Dabei helfen auch die rund 130 einprägsamen Abbildungen. Kästen mit Tipps für die Praxis, Fallbeispiele etc. bieten Ihnen den optimalen Bezug zur Praxis und helfen Ihnen, das Gelernte direkt auf Ihren Arbeitsalltag zu übertragen. Fallbeispiele und Aufgaben am Ende jedes Kapitels machen es Ihnen leicht, Ihren Wissensstand zu überprüfen und sich gezielt auf die Prüfungen vorzubereiten. Das Buch eignet sich für: Auszubildende in der Pflegeausbildung Lehrende , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 20231011, Produktform: Kartoniert, Autoren: Drees, Stefan~Commandeur, Natalie~Lupsczyk, Melanie~Podoreski, Andreja, Keyword: Hygiene; Infektiologie; Infektionen; Mikrobiologie, Fachschema: Krankenpflege~Pflege / Krankenpflege, Warengruppe: TB/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 239, Breite: 170, Höhe: 18, Gewicht: 826, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rasur - SchaleDie Schale ist aus einer Zinklegierung. Damit sieht die Rasierschale nicht nur richtig gut aus, sondern ist so robust, dass sie ein Leben lang hält. Die Rasierschale ist perfekt für die Verwendung mit der Brooklyn Soap Rasierseife, die du mit dem Rasierpinsel perfekt zu einem dichten Schaum anrühren kannst. Anwendung: Für die Verwendung der Schale benötigst du eine Rasierseife und einen Rasierpinsel. Die Rasierseife legst du einfach in die Schale und gibst einige Tropfen warmes Wasser auf das Seifenstück. Mit dem Pinsel 10 - 15 Sekunden lang aufschäumen, bis der Schaum die gewünschte Konsistenz hat.16,93 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Eleganz Komfort Robustheit Ästhetik Weiß Braun Zeitlos Modern PflegeleichtMaße: Esszimmerstuhl: Höhe: 81 cm Breite: 49 cm Länge: 55 cm Farbe: Weiß Material: Textil Produktmerkmale: - Marke: JV Möbel - Produktart: Esszimmerstuhl - Zimmer: Esszimmer - Gestellmaterial: Holz - Stil: Modern/Zeitgenössisch - Holzton: Helles Holz - Montage Montage erforderlich - Innen-/Außenbereich: Innenbereich - Abteilung: Jügendliche - Montage erforderlich: Ja Produktbeschreibung: Eleganz Komfort Robustheit Ästhetik Weiß Braun Zeitlos Modern Pflegeleicht Maße: Stuhl: ca: 81 x 55 x 49 cm Länge: ca: 49 cm Höhe: ca: 81 cm Breite: ca: 55 cm Farbe: Weiß/Braun Material: Holz Hochwertige Möbel für Ihr Zuhause. Qualität und Design vereint. Dieses Produkt überzeugt durch sorgfältige Verarbeitung, ansprechendes Design und langlebige Materialien für höchsten Wohnkomfort.499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praktische Hygiene in der Pflege, Ratgeber von Andreas SchwarzkopfDer Ratgeber "Praktische Hygiene in der Pflege" bietet eine umfassende und leicht verständliche Übersicht über die wichtigsten Hygienestandards, die in medizinischen Einrichtungen und Pflegeheimen eingehalten werden müssen. Angesichts des Zeitmangels, dem Beschäftigte häufig ausgesetzt sind, liefert dieses Buch schnelle und prägnante Informationen, die im Alltag sofort anwendbar sind. Die zweite Auflage enthält aktualisierte rechtliche Rahmenbedingungen und behandelt den neu aufgetretenen Hefepilz Candida auris, der als hochkontagiös gilt. Zudem werden die neuen Anforderungen an Hygienebeauftragte in Rehabilitationseinrichtungen thematisiert, einschliesslich praktischer Hinweise zur Erstellung von Hygieneplänen. Ein weiterer Schwerpunkt liegt auf dem Qualitätsmanagement für Reinigungsdienste, das in der heutigen Pflegepraxis unerlässlich ist.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Haarentfernung mit Wachs, Enthaarungscreme und Rasur?
Die Haarentfernung mit Wachs erfolgt, indem warmes Wachs auf die Haut aufgetragen wird und dann mit einem Streifen oder einer speziellen Wachspatrone abgezogen wird, wodurch die Haare mit der Wurzel entfernt werden. Enthaarungscreme enthält chemische Substanzen, die die Haare auflösen, sodass sie nach einer kurzen Einwirkzeit abgewischt werden können. Bei der Rasur werden die Haare mit einer scharfen Klinge an der Hautoberfläche abgeschnitten, wodurch sie kurzfristig entfernt werden. **
-
Was ist eine Alternative zur Rasur für die Haarentfernung?
Eine Alternative zur Rasur für die Haarentfernung ist beispielsweise das Wachsen. Beim Wachsen werden die Haare mit Hilfe von warmem Wachs entfernt, indem das Wachs auf die Haut aufgetragen und dann mit einem Streifen oder einer anderen Methode abgezogen wird. Eine andere Möglichkeit ist die Verwendung von Enthaarungscremes, die die Haare chemisch auflösen. **
-
Was sind die unterschiedlichen Methoden zur Entfernung oder Pflege von Intimbehaarung?
Die unterschiedlichen Methoden zur Entfernung oder Pflege von Intimbehaarung sind Rasieren, Wachsen und Epilieren. Rasieren ist die schnellste und einfachste Methode, kann jedoch zu Hautirritationen führen. Wachsen und Epilieren entfernen das Haar an der Wurzel und sorgen für eine längere glatte Haut, sind jedoch schmerzhafter und zeitaufwendiger. **
-
Was ist Hygiene in der Pflege?
Was ist Hygiene in der Pflege? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.